ok注册,密钥本地生成与多签验证的安全架构

密钥本地化多签验证冷热隔离

ok注册环节的核心差异在于密钥生成方式。多数平台在服务器端生成密钥后分发,ok注册采用设备本地生成加密种子,私钥不出设备即可完成身份绑定。注册过程中同步建立多重签名验证通道,后续每笔敏感操作需设备端与风控端双重确认。理解这套架构,能帮你在注册阶段就规避密钥托管风险。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

ok注册账户被风控拦截,和密钥架构有关吗

风控拦截通常由登录环境突变触发,与密钥架构无关。ok注册的风控系统检测到设备指纹或网络变化时会要求多签验证,完成验证即可恢复,密钥本身不受影响。

ok注册后换手机,多签验证还能用吗

可以。ok注册的多签通道绑定的是密钥份额而非单一设备。新手机安装APP后通过助记词恢复密钥,再重新绑定设备指纹,多签验证通道自动迁移,旧设备签名权限同步失效。

多签验证通道

注册即绑定多签验证机制,提币、改密等操作需设备端签名与风控端确认同时完成,单一凭证泄露无法触发资产变动。

ok注册全流程中的密钥生成与绑定操作细节

ok注册流程分三步:填写基础信息后进入密钥生成页,系统调用设备安全芯片创建加密种子并展示助记词备份提示;第二步完成多签验证通道绑定,需在另一台设备确认;第三步设置风控联系人。全程私钥不离开本机,助记词仅展示一次,建议离线抄写。

从注册环节看ok注册的密钥自持与风控隔离设计

ok注册的安全逻辑是密钥自持加风控隔离。注册完成后,平台无法单方面动用账户资产,因为缺少设备端签名。风控系统独立运行,异常登录会触发多签验证而非直接冻结。这种设计让用户在注册阶段就掌握资产控制权,平台只提供验证通道和风控建议。

ok注册在密钥管理与验证效率上的核心优势

密钥轮换机制

ok注册账户支持定期轮换加密种子,旧密钥自动失效,轮换过程保留多签验证,适合对密钥生命周期有要求的用户。
多签托管方案

ok注册支持多人多签托管,适合团队账户,注册后邀请成员各自持有签名份额,资产变动需达到阈值签名数。

冷热钱包分层

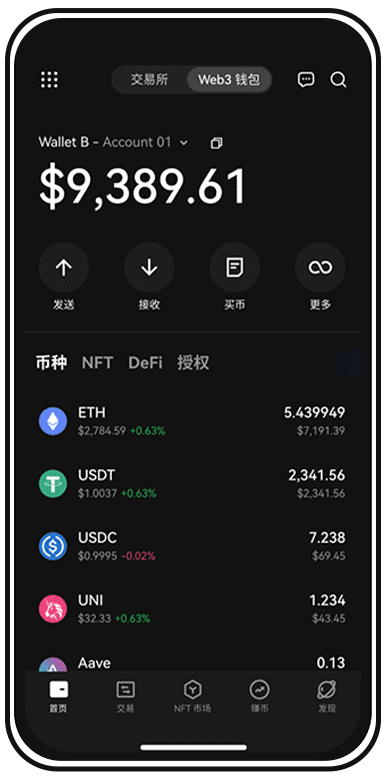
ok注册账户默认接入分层钱包架构,热钱包仅保留日常流转额度,大额资产进入冷存储,注册后可在安全中心查看分层状态。
注册行为审计

ok注册全程记录设备指纹与网络环境,注册后的每次签名操作比对初始环境,环境突变时强制二次多签验证。

注册即启双通道

ok注册默认开启设备端与风控端双通道验证,注册完成后无需额外配置即可获得多签保护,减少用户遗漏设置的风险。

硬件钱包对接

ok注册账户可绑定硬件钱包,将签名环节迁移至离线设备,注册时的多签通道与硬件钱包协同完成验证。
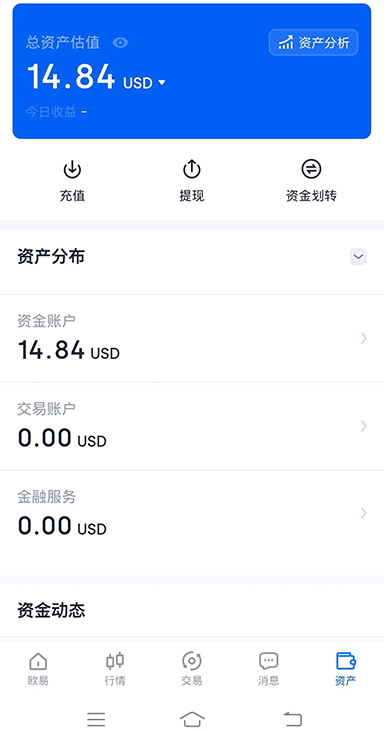
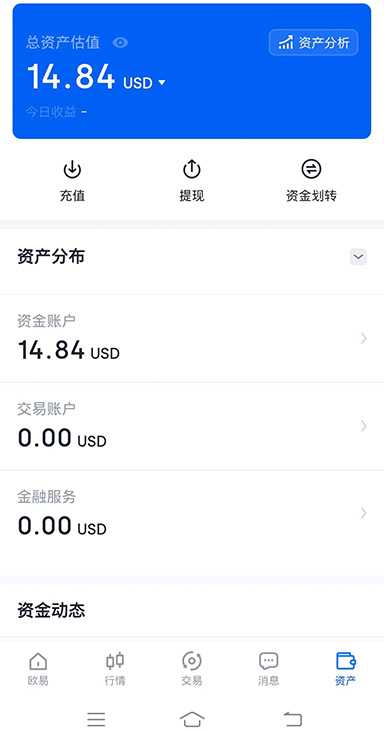
ok注册APP密钥管理模块展示

ok注册生态中的密钥与验证服务

ok注册后能修改多签验证的阈值吗

可以。ok注册账户在安全中心的多签设置中调整签名阈值,修改操作本身需当前阈值签名确认。调整后新阈值立即生效,建议保留至少两个签名份额以防单点故障。

密钥恢复服务

ok注册提供分片恢复通道,设备丢失时凭注册时设置的风控联系人和分片组合恢复访问权限,无需交出完整私钥。

ok注册时助记词只显示一次,没抄下来怎么办

注册流程中助记词仅展示一次。若未抄写,不要重复注册,直接在登录页选择密钥恢复,用注册时绑定的风控联系人和设备验证重置密钥,恢复后重新生成助记词并离线备份。
设备端密钥生成

ok注册

ok注册时加密种子在本地安全芯片内生成,不上传服务器,从源头杜绝密钥传输环节的截获风险,私钥始终由用户设备持有。
ok注册 常见问题指南

1ok注册时提示设备不支持安全芯片怎么办
部分老旧设备无独立安全芯片。ok注册会降级使用系统级密钥库并提示风险等级。建议在支持安全芯片的设备上完成注册,或在注册后尽快绑定硬件钱包补足签名安全。
2助记词分片备份
ok注册支持将助记词拆分为多片分别存储,恢复时需组合完整分片,降低单点泄露导致密钥被完整还原的概率。
3ok注册新手密钥安全入门指引
第一步,注册时在安全环境操作,避免公共网络。第二步,助记词离线抄写,不截图不存云盘。第三步,完成多签通道绑定,另一台设备确认。第四步,设置风控联系人,至少两位。第五步,注册后进入安全中心检查密钥状态和分层钱包配置。第六步,定期查看密钥轮换提醒,按需更新。
4密钥状态看板
ok注册后可在安全中心查看密钥生成时间、轮换记录和多签绑定状态,密钥健康度一目了然,便于及时调整安全配置。
5签名预验证
ok注册在提交签名前先做本地预验证,检查设备状态与密钥完整性,减少因设备异常导致的验证失败和重复操作。

理解ok注册的密钥架构,从注册第一步就掌握资产控制权

ok注册的密钥本地生成和多签验证不是可选项,是注册流程的默认配置。现在完成注册,助记词离线备份,多签通道即刻生效,资产控制权从注册那一刻就归你。