oyi下载,底层安全架构护航每一字节

端侧加密渠道验签运行隔离

老周做跨境结算八年,最怕的不是行情波动,而是某次随手搜来的安装包在后台偷传通讯录。直到他改用oyi下载,安装前先看签名指纹、装完自动触发完整性自检,才明白一个下载动作背后其实是一整套信任链。oyi下载把校验做在安装之前,把加密做在运行之中,让每一次点击都落在可验证的路径上。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

密钥分片存储

oyi下载将敏感密钥拆分成多片分散存放,单一位置被读取也无法拼出完整密钥,降低泄露后的实际损失。

oyi下载安装时提示签名不一致怎么办

立即中止安装,不要选择忽略。签名不一致通常意味着安装包被二次打包。删除已下载文件,回到官方入口重新获取,并核对下载域名是否与公布的一致。

运行日志本地留存

oyi下载将完整性自检与权限调用记录保存在本地加密区,用户可随时导出查看,便于自查异常。

从点击到装好:oyi下载的四道校验关卡

第一步比对下载域名是否与官方公布一致;第二步读取安装包哈希值与官方清单核对;第三步校验开发者签名证书有效期与颁发方;第四步首次启动时触发本地完整性自检。四道关卡任一不通过,oyi下载会提示中止并给出具体原因,用户无需自行判断文件真伪。

为什么说oyi下载的信任链从服务端延伸到手机端

多数下载风险出在中间环节。oyi下载把校验清单放在服务端动态下发,每次下载都拉取最新指纹,避免旧包被复用;端侧再以只读方式比对本地文件。用户看到的不只是一个进度条,而是一条可追溯的校验记录,装得明白也查得清楚。

oyi下载在安全与体验之间找到的平衡点

安装包签名逐层验真

oyi下载在落地安装前对安装包做多层签名比对,任何一层指纹不符即中止写入,从源头挡掉二次打包的仿冒文件。
运行环境沙箱隔离

oyi下载启动后核心模块运行在独立沙箱内,与设备相册、通讯录等敏感区域硬隔离,即便异常调用也会被即时拦截并记录日志。

为什么oyi下载首次启动要花几秒做自检

这几秒用于比对本地文件与官方指纹清单,确认安装后未被篡改。自检只在首次启动和版本更新后触发,日常冷启动不会重复执行。
权限申请按需触发

oyi下载不在首次启动就索要全部权限,而是用到哪项功能才弹出对应申请,拒绝后核心功能仍可运转。

oyi下载对手机系统版本有要求吗

建议使用近三年发布的主流系统版本,过旧的系统缺少沙箱隔离所需的底层支持。若版本过低,oyi下载启动时会给出明确提示而非静默失败。

指纹清单同步服务

oyi下载每次拉取最新安装包指纹清单,与本地文件逐项比对,确保用户拿到的是当前有效版本。
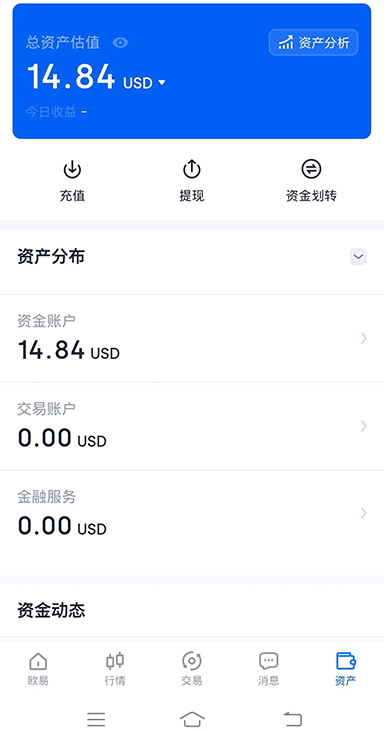
oyi下载APP安装校验实景

oyi下载背后的服务与工具

传输链路双向加密

oyi下载与服务器之间采用双向证书校验,数据在端侧先加密再出站,中途被截获也只是一串无法还原的密文,降低链路嗅探风险。

第一次用oyi下载,先做这三件事

第一步,别急着点安装,先核对下载页域名与官方公布的是否一字不差;第二步,装好后进设置里看一眼签名信息,确认颁发方无误;第三步,首次启动时留意完整性自检是否通过,别习惯性点跳过。老周当初就是跳过自检那一步,后来花了半天排查一个根本不存在的故障。把这三步走完,后面用起来才踏实。

换手机后oyi下载的记录还能找回吗

本地运行日志不会随账号迁移,但账号层面的设置与校验状态可恢复。建议换机前导出日志留存,新机重新走一遍官方入口下载与自检流程。
异常行为可回溯定位

oyi下载

oyi下载记录每次启动的完整性结果与权限调用轨迹,出现异常可回看具体时间点,排查有据可依。
oyi下载 常见问题指南

1冷启动秒级就绪
oyi下载对启动路径做了预加载与资源裁剪,从点击图标到可操作界面通常在数秒内完成,校验流程并行不阻塞。
2校验不拖慢安装节奏
oyi下载把哈希比对放在下载完成后的空闲窗口并行执行,用户几乎无感知,安全步骤不牺牲等待时间。
3内建下载来源自检
oyi下载内置来源识别模块,若检测到安装包来自非登记渠道会主动弹窗提醒,并引导用户前往官方入口重新获取。
4官方入口指引模块
oyi下载内置入口识别页,展示当前渠道是否登记在册,遇到可疑跳转时给出明确的重取路径。
5oyi下载的权限可以全部拒绝吗
核心浏览与校验功能不依赖敏感权限,全部拒绝仍可使用。但扫码、通知提醒等功能需要对应权限,按需开启即可,oyi下载不会因拒绝而限制主流程。

看懂oyi下载的安全架构,再决定装不装

别再凭搜索结果随手点安装包。现在就从官方入口完成oyi下载,让签名校验和沙箱隔离替你守住第一道门。